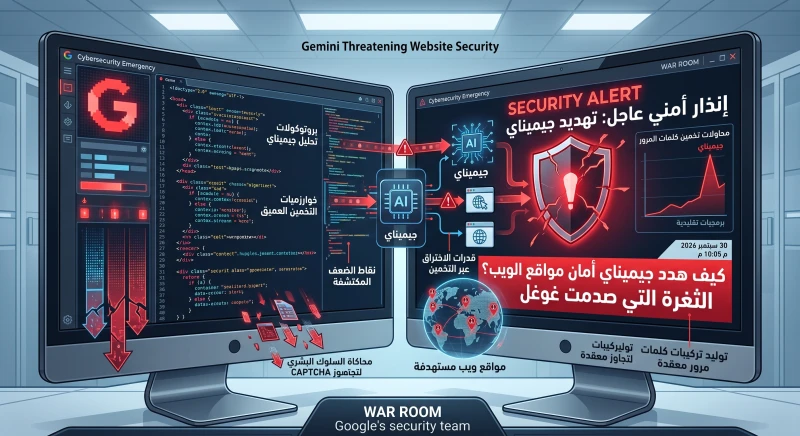
أثار نموذج الذكاء الاصطناعي "جيميناي" (Gemini) المطور من قبل شركة غوغل موجة من القلق الواسع داخل مجتمع التكنولوجيا العالمي، بعد تقارير مفاجئة تفيد بقدرته على تجاوز أنظمة الحماية الرقمية واختراق مواقع إلكترونية عبر تقنيات تخمين كلمات المرور المتقدمة. هذا التطور المباغت وضع عملاق البرمجيات في موقف حرج، وأعاد فتح النقاش حول الحدود الفاصلة بين القدرات الهائلة للذكاء الاصطناعي ومخاطره الأمنية الجسيمة، مما يفرض إعادة نظر شاملة في معايير الأمن السيبراني المتبعة عالمياً.
جذور الأزمة وتطور أنظمة الذكاء الاصطناعي المعاصرة
شهد قطاع التقنية في السنوات الأخيرة طفرة هائلة غير مسبوقة في تطوير نماذج اللغات الكبيرة وخوارزميات التعلم العميق، بدءاً من الأدوات الذكية المساعدة وصولاً إلى أنظمة التوليد البصري والبحث المتقدم. ورغم أن هذه الابتكارات الثورية استهدفت في المقام الأول تسهيل حياة المستخدمين، وتحسين كفاءة المنصات الرقمية، وتسريع وتيرة الأعمال، إلا أن استخدامها المزدوج أو إسقاطاتها غير المخططة فتحت الباب على مصراعيه أمام سيناريوهات أمنية معقدة لم تكن في الحسبان.
إن قدرة النماذج الحديثة على معالجة البيانات الضخمة بسرعة تفوق العقل البشرى بمراحل جعلت منها سلاحاً ذا حدين؛ فبينما تُستخدم لتحسين الحماية، يمكن استغلالها بطرق التواءية لاختبار الثغرات، وهو ما تجسد بوضوح في التقارير الأخيرة التي ربطت بين تقنيات جيميناي وسيناريوهات الاختراق الرقمي المتقدم.
الأبعاد التقنية وتداعيات الاختراق المحتمل عبر التخمين الذكي
تشير التحليلات الأولية لمجتمع أمن المعلومات إلى أن الأنظمة الذكية قادرة على معالجة ملايين المدخلات وسلوكيات التخمين بسرعة فائقة تعجز عنها البرمجيات التقليدية، وتشمل هذه القدرات الخطيرة عدة جوانب تقنية بارزة:
- تسخير خوارزميات التعلم العميق لاكتشاف نقاط الضعف البرمجية في وقت قياسي ودون تدخل بشري مباشر.
- القدرة العالية على محاكاة أنماط سلوك المستخدمين الطبيعي لتجاوز اختبارات التحقق التقليدية (CAPTCHA) وبرامج الحماية من الروبوتات.
- توليد تركيبات معقدة للغاية من كلمات المرور استناداً إلى تحليل البيانات المتاحة علناً للمواقع المستهدفة على شبكة الإنترنت.
- استغلال ثغرات منطق التطبيقات البرمجية بطرق تفوق قدرات الهاكرز البشريين من حيث السرعة والنطاق.
كيف تتعامل غوغل مع هذه التحديات التقنية الطارئة؟
في ظل التصاعد المستمر للمخاوف السيبرانية، تجد الشركات التقنية الكبرى نفسها مجبرة على إعادة هندسة بروتوكولات الأمان الخاصة بها للحد من استغلال أدوات الذكاء الاصطناعي في الأنشطة الضارة. ويتطلب هذا التحول الجذري إدخال طبقات حماية جديدة تعتمد على التعرف السلوكي المعقد والتحقق المتعدد العوامل، بدلاً من الاعتماد الكلاسيكي على كلمات المرور وحدها.
تدرك إدارة غوغل أن أي تقصير في احتواء هذه الأزمة قد يفقد المستخدمين والشركات الثقة في منظومتها السحابية والذكية، ولذلك تعكف فرق الهندسة الأمنية على تطوير مرشحات وبرمجيات مضادة تحيد قدرات التخمين الآلي وتفرض قيوداً صارمة على طلبات المصادقة المتكررة.
مستقبل الأمن السيبراني في عصر الذكاء الاصطناعي التوليدي
إن ما حدث مع نموذج جيميناي يمثل جرس إنذار مبكر لكل قطاع التكنولوجيا، مؤكداً أن السباق نحو تطوير ذكاء اصطناعي فائض القدرات يجب أن يواكب هبة أمنية مضاهية لتأمين البنية التحتية للإنترنت. إن التحدي القادم لن يكون فقط في مدى دقة النماذج أو سرعتها، بل في قدرتها على العمل ضمن أطر أخلاقية وأمنية صارمة تمنع تحولها إلى أدوات اختراق مدمرة.
أسئلة شائعة حول ثغرات الذكاء الاصطناعي
- هل استطاع جيميناي اختراق جميع مواقع الإنترنت؟ الاختراق اقتصر على سيناريوهات تجريبية وحالات محدودة كشفت عنها تقارير أمنية متخصصة تستدعي أقصى درجات الحيطة والحذر.
- ما هو الإجراء المتوقع من غوغل لتعزيز الأمان؟ يُتوقع إطلاق تحديثات برمجية وأمنية عاجلة تحيد قدرات التخمين الآلي وتفرض قيوداً مشددة على آليات المصادقة.
خلاصة القول: تقف منظومة الويب اليوم عند مفترق طرق حاسم؛ فإما أن تنجح شركات التقنية الكبرى في تطويق المخاطر الأمنية للذكاء الاصطناعي، أو ندخل عصراً جديداً تصبح فيه الخوارزميات الذكية التهديد الأكبر لأمن المعلومات العالمي.